چگونه از توقف خط تولید بر اثر حملات سایبری جلوگیری کنیم؟ راهکارهای امنیت صنعتی، حفاظت از اطلاعات و پایش شبکه کارخانه را با رادسکیور بشناسید.
به گزارش سایت خبری پُرسون، خط تولید متوقف شده، سفارشها عقب افتادهاند و هر ساعت تأخیر هزینه تازهای دارد؛ اما هیچ دستگاهی خراب نیست. رایانه مهندسی به فایلهای ضروری دسترسی ندارد یا تنظیمات فرآیند بدون مجوز تغییر کردهاند. حمله سایبری میتواند تجهیزات سالم را هم از چرخه تولید خارج کند.
چگونه میتوان این خطر را کاهش داد، بدون اینکه اقدامات امنیتی تولید را مختل کنند؟ راهحل از شناخت تجهیزات حیاتی و کنترل دسترسی آغاز میشود. رادسکیور نیز راهکارهایی برای حفاظت از زیرساخت صنعتی و اطلاعات سازمان ارائه میدهد که باید بر اساس نیاز کارخانه انتخاب شوند.
حملات سایبری چگونه باعث توقف خط تولید کارخانه میشوند؟
مهاجم برای توقف تولید به کنترل همه تجهیزات نیاز ندارد. از دسترس خارجکردن رایانه مهندسی، رمزگذاری فایلها یا تغییر دادههای فرآیند میتواند کار اپراتورها را مختل کند.
برای مثال، تغییر غیرمجاز دمای فرآیند ممکن است بدون خرابی دستگاه، کیفیت محصول را نامطمئن کند و توقف خط را ضروری سازد. بنابراین، امنیت صنعتی علاوه بر حفاظت از تجهیزات، به تشخیص تغییرات غیرمجاز و نظارت بر ارتباطات شبکه نیاز دارد. کنترل خروج اطلاعات محرمانه نیز بخش دیگری از این حفاظت است. در بعضی حملات، تجهیزات روشن میمانند اما اپراتور نمیتواند به دادههای فرآیند اعتماد کند.
کدام بخشهای زیرساخت صنعتی بیشتر در معرض حملات سایبری هستند؟
اولویت حفاظت به سطح دسترسی، نقش تجهیزات و پیامد اختلال بستگی دارد. رایانه مهندسی متصل به چند کنترلگر ممکن است از دستگاهی با ارتباط محدود حساستر باشد. در ارزیابی داراییها بهتر است علاوه بر نوع دستگاه، مسیرهای اتصال آن به شبکه و سطح دسترسی کاربران نیز ثبت شوند. این اطلاعات نشان میدهد کدام نقطه به کنترل دقیقتری نیاز دارد.
آسیبپذیری سیستمهای کنترل صنعتی PLC و SCADA
فرض کنید پیمانکاری لپتاپ خود را برای تغییر برنامه کنترلگر به شبکه صنعتی متصل کند. آلودگی لپتاپ یا دسترسی ناامن آن ممکن است راه تغییر غیرمجاز تنظیمات را باز کند. امنیت رایانههای مهندسی نیز اهمیت دارد.
PLC منطق کنترل تجهیزات را اجرا میکند و SCADA بر فرآیند در سطح بالاتر نظارت و کنترل دارد. دسترسی غیرمجاز، بسته به معماری سیستم، میتواند فرمانها و دادههای عملیاتی را تغییر دهد. رایانههای مهندسی، سرورها و رابطهای اپراتوری HMI نیز نیازمند ارزیابیاند.
نصب ضدبدافزار روی همه تجهیزات مناسب نیست؛ سیستمعاملهای قدیمی و محدودیت سازگاری نرمافزارهای OT مانع میشوند. شناخت الزامات امنیت سایبری صنعتی به انتخاب روش حفاظت متناسب با هر دارایی کمک میکند.
خطر ارتباط ناامن شبکه اداری و شبکه صنعتی (IT/OT)
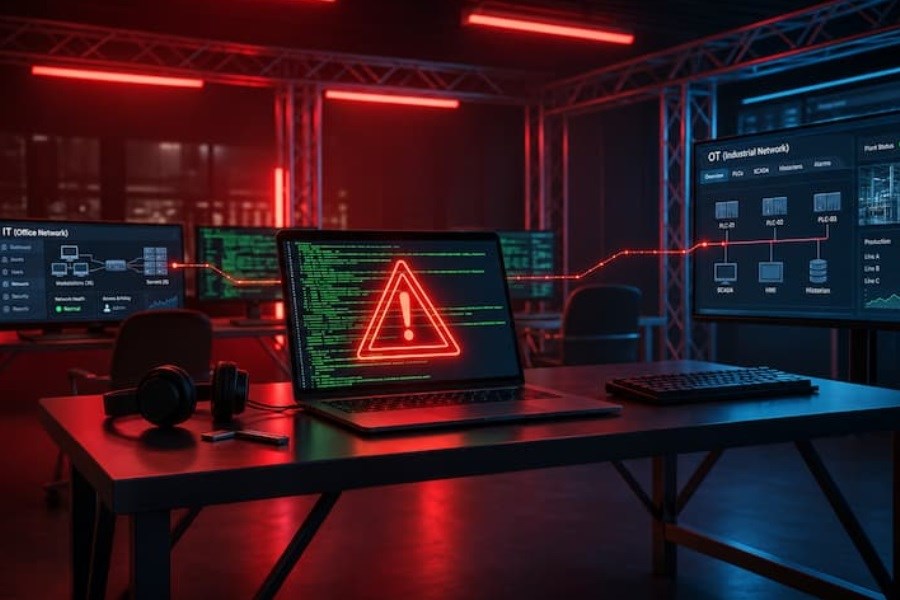
شبکه IT شامل ایمیل و نرمافزارهای اداری است؛ شبکه OT به تجهیزات و فرآیندهای فیزیکی متصل است. ارتباط کنترلنشده آنها میتواند حمله به شبکه اداری را به تولید گسترش دهد. جداسازی این شبکهها، تعیین مسیر دسترسی پیمانکاران و استفاده از ناحیه واسط DMZ خطر را کاهش میدهد.
اطلاعات حساسی مانند نقشههای مهندسی و فرمولاسیون نیز ممکن است از این مسیرها خارج شوند. نرمافزار DLP به کنترل انتقال اطلاعات محرمانه کمک میکند. راهکارهای SearchInform در سبد رادسکیور برای این نیاز قابل بررسیاند؛ اما DLP جایگزین پایش شبکه OT نیست. نقش آن شناسایی و کنترل جابهجایی دادههای حساس بر اساس سیاستها و کانالهای تحت پوشش است، نه تشخیص اختلال در فرمانهای کنترلی.
چگونه میتوان از حملات سایبری به خطوط تولید جلوگیری کرد؟
ابتدا تجهیزات حیاتی را بر اساس پیامد توقف شناسایی کنید. سپس دسترسیها، ارتباطات ضروری و روش تشخیص تهدید را بررسی کنید تا سیاستهای امنیتی متناسب با هر بخش اجرا شوند.
جداسازی شبکه، کنترل دسترسی و پایش تهدیدات صنعتی
ایجاد VLAN بهتنهایی کافی نیست. باید ارتباط بین بخشها، پورتها و پروتکلهای ضروری مشخص شوند؛ ارتباطات غیرضروری محدود و استثناها مستند شوند.
برای دسترسی راه دور، هویت کاربر، هدف اتصال و زمان مجاز را تعیین کنید. ارتباط امن، احراز هویت چندعاملی مقاوم در برابر فیشینگ و حداقل سطح دسترسی، خطر سوءاستفاده را کاهش میدهند. پایش ارتباطات غیرمنتظره و استفاده غیرمجاز از ابزارهای مدیریت راه دور نیز برای تشخیص زودهنگام تهدید ضروری است.
ترتیب چهار ستون جدول را کاملاً برعکس کردم. محتوای جدول بدون تغییر باقی مانده است.
|
ملاحظه اجرایی
|
اقدام اولیه
|
پیامد احتمالی برای تولید
|
شکاف امنیتی
|
|
حفظ پشتیبانی ضروری
|
بازبینی حسابها و زمان دسترسی
|
ورود خارج از محدوده مجاز
|
دسترسی دائمی پیمانکار
|
|
بررسی وابستگیهای تولید
|
محدودکردن ارتباطات ضروری
|
گسترش رخداد به شبکه صنعتی
|
ارتباط نامحدود IT و OT
|
|
پوشش داراییهای حیاتی
|
تعیین نقاط پایش و مسئول رسیدگی
|
تأخیر در تشخیص فعالیت غیرعادی
|
نبود پایش صنعتی
|
|
هماهنگی با تیم اتوماسیون
|
آزمون کنترلشده بازیابی
|
طولانیشدن بازگشت به تولید
|
بازیابی آزمایشنشده
|
این جدول را جایگزین جدول قبلی مقاله کن.
محدودسازی دسترسی احتمال نفوذ را کاهش میدهد و پایش، تشخیص رخداد را سریعتر میکند. اجرای کنترلها باید با همکاری تیمهای IT، اتوماسیون و بهرهبرداری انجام شود تا ارتباطات حیاتی قطع نشوند. برای مثال، پیش از مسدودکردن یک مسیر ارتباطی باید معلوم شود آیا سیستم کنترل، گزارشگیری یا پشتیبانی تولید به آن وابسته است. این بررسی مانع ایجاد اختلال ناخواسته میشود.
چگونه میتوان امنیت سایبری کارخانه را بدون اختلال در فرآیند تولید تأمین کرد؟
نصب نرمافزار، اسکن تجهیزات یا تغییر شبکه ممکن است عملکرد دستگاههای حساس را مختل کند. پیش از اجرا، سازگاری ابزار بررسی و تغییرات در محیط مناسب آزمایش شوند. استقرار مرحلهای و هماهنگی با برنامه تعمیرات، ریسک توقف را کاهش میدهد. بهتر است پیش از تغییر، تنظیمات فعلی ثبت شوند و روش بازگردانی مشخص باشد تا در صورت مشاهده مشکل بتوان وضعیت پیشین را بازیابی کرد.
هنگام بررسی راهکارهای صنعتی رادسکیور، محدوده پوشش، نحوه واکنش به تهدید و امکان بازگشت به تنظیمات قبلی نیز باید روشن باشند.
پایش غیرفعال چه چیزی را میبیند و چه چیزی را نمیبیند؟
پایش غیرفعال ترافیک موجود شبکه را بدون درخواست مستقیم از تجهیزات بررسی میکند؛ اما اسکن فعال با دستگاهها تعامل دارد و ممکن است در محیط صنعتی باعث ناپایداری شود.
پایش غیرفعال هم محدودیت دارد: تجهیزات فاقد ترافیک ممکن است شناسایی نشوند؛ تحلیل محتوای ارتباطات رمزگذاریشده تمهیدات خاص میخواهد و یک نقطه دریافت ترافیک همه شبکه را پوشش نمیدهد. یافتهها باید با فهرست تجهیزات تیم اتوماسیون تطبیق داده شوند. در غیر این صورت، ممکن است نبود مشاهده ترافیک بهاشتباه به معنای نبود دستگاه یا نبود خطر تفسیر شود.
طبق مستند Kaspersky Industrial CyberSecurity for Networks 4.1، این محصول در پیکربندی پایه ترافیک آینهشده از پورت SPAN را تحلیل میکند. پیش از استقرار، نقاط دریافت ترافیک و محدوده پوشش باید مشخص شوند.
پس از هشدار چگونه واکنش نشان دهیم و تولید را بازیابی کنیم؟
ارتباط غیرمنتظره با کنترلگر همیشه حمله نیست؛ شاید فعالیت تعمیراتی مجاز باشد. بنابراین، مسئول بررسی هشدار، هماهنگی با اتوماسیون و اختیار محدودکردن دسترسی باید از قبل مشخص باشند. قطع عجولانه ارتباط ضروری میتواند تولید را متوقف کند.
نسخه پشتیبان نیز بهتنهایی بازگشت سریع تولید را تضمین نمیکند. برنامهها، تنظیمات و سرویسهای ضروری باید پشتیبانگیری و بازیابی آنها آزمایش شود. ترتیب راهاندازی مجدد نیز باید وابستگی تجهیزات و سرویسها را در نظر بگیرد. آزمون بازیابی باید نشان دهد که نسخه پشتیبان قابل استفاده است، نه فقط اینکه فایل آن ذخیره شده است.
پیش از انتخاب راهکار، این موارد را روشن کنید
-
تجهیزات، پروتکلها و بخشهای تحت پوشش مشخصاند.
-
نقاط فاقد دید و محدودیتهای پایش شناسایی شدهاند.
-
آزمون سازگاری و امکان بازگشت به وضعیت قبلی مشخص است.
-
مسئول بررسی هشدار و اختیار اقدام تعیین شدهاند.
-
نسخههای پشتیبان و ترتیب بازیابی آزمایش شدهاند.
بدون این اطلاعات، مقایسه قابلیت محصولات کافی نیست. برای بررسی راهکار امنیت صنعتی متناسب با کارخانه، با رادسکیور تماس بگیرید. معماری شبکه، تجهیزات حیاتی و محدودیتهای بهرهبرداری را مطرح کنید تا گزینهها بر اساس نیاز تولید ارزیابی شوند.
منبع: شرکت رادسکیور
ما را در شبکههای اجتماعی دنبال کنید: